
Кейс
Новый филиал без VPN: площадка подключается одним кодом
Компания открывает склад в Казани: сервер складской системы, коммутатор, источник бесперебойного питания (ИБП) и терминалы. Строить туннель и открывать порты в филиале не хочется. На небольшой машине склада ставится шлюз площадки, и дальше мониторинг и доступ к серверам идут через него.
С чего начинается
Ситуация
Что происходит
Чтобы мониторить серверы филиала и подключаться к ним, обычно строят VPN-туннель или открывают порты на маршрутизаторе филиала. Туннель нужно согласовать с безопасностью, настроить и потом поддерживать.
Если в филиалах одинаковые частные подсети, адреса конфликтуют, а при обрыве туннеля пропадают сразу и мониторинг, и доступ к серверам.
Как это устроено в INFRAX
На площадку ставится шлюз, который сам устанавливает исходящее соединение с сервером INFRAX — входящих портов в филиале не нужно. Через него идут мониторинг, опрос сетевых устройств по SNMP, подключения к серверам и установка агентов, изнутри площадки и рядом с узлами.
Узел опознаётся парой «площадка и адрес», поэтому одинаковые подсети не мешают, а второй шлюз страхует первый.
По шагам
Как это решается в INFRAX
Каждый шаг — экран демонстрационного стенда INFRAX 2.0: под ним подпись, что именно видно и чьими глазами. Компания «Северный склад» и все данные вымышленные.
- Шаг 01Филиалы
Площадка получает установщик и код
В окне подключения площадки выбирается платформа шлюза — Linux amd64, arm64 или Windows x64. Команда установки с одноразовым кодом выполняется на машине филиала; короткую ссылку можно просто переслать тому, кто стоит у сервера.

Окно «Подключение площадки»: установщики для трёх платформ, команда установки одной строкой и срок действия кода. - Шаг 02Филиалы
Второй шлюз — резервный
Второй шлюз подключается тем же способом и отмечается резервным. Он подключён и готов, но поручений не получает, пока работу площадки несёт основной; когда основной выбывает, работу берёт резервный.

Окно «Новый шлюз площадки» глазами инженера: одноразовый код и включённый переключатель «Резервный шлюз». - Шаг 03Филиалы
Площадка на связи
В сведениях о площадке — состояние, число узлов и сетей, версия и платформа шлюза. Шлюзы обновляются сами и откатываются при неудаче.

Площадка «Склад Казань», вкладка «Сведения»: на связи, 6 узлов, 1 сеть, версия и платформа шлюза. - Шаг 04Мониторинг
Оборудование опрашивается изнутри
SNMP-опрос коммутатора и ИБП склада идёт через шлюз, рядом с устройствами. Одинаковые адреса в разных филиалах не конфликтуют: узел определяется площадкой и адресом.

Вкладка «Шлюзы»: kzn-gw-01 на связи, в таблице — SNMP-опрос устройств склада по UDP на порт 161. - Шаг 05Удалённый доступ с записью PAM
Сервер склада — из браузера
Инженер открывает подключение к серверу складской системы по протоколу удалённого доступа SSH прямо из браузера. Подключение идёт через шлюз площадки и записывается, как любое другое.

SSH-сеанс Павла Орлова к kzn-wms-01 за шлюзом площадки «Склад Казань»: проверка служб, дисков и сетевых портов. - Шаг 06Филиалы
Подключения видны на шлюзе
На вкладке шлюзов видны живые подключения через площадку: к какому узлу и порту, какой шлюз их обслуживает, трафик и отклик.

Шлюзы «Склада Казань»: основной kzn-gw-01 и резервный kzn-gw-02, два живых подключения к серверу 10.20.0.10:22.
Результат
Что получает ИТ-служба
Без VPN и открытых портов
Шлюз сам устанавливает исходящее соединение с сервером INFRAX, обычно на порт 443.
Работа рядом с узлами
Мониторинг, SNMP, подключения, установка агентов и резервное копирование сетевых устройств — изнутри площадки.
Резерв без ручного переключения
До четырёх шлюзов на площадку; выбывшего сменяет лучший из резервных.
Одинаковые подсети не мешают
Одна и та же 192.168.1.0/24 в десяти филиалах не создаёт конфликта.
Вход через домен филиала
Контроллер домена внутри филиала — Active Directory (AD) или другой каталог LDAP — используется для входа и синхронизации пользователей через тот же шлюз.
Шлюзы обновляются сами
Новая версия ставится автоматически и откатывается при неудаче.
В одном продукте
Задачи, которые здесь работают вместе
Ни одну из них не нужно покупать и подключать отдельно: пользователи, права, узлы и заявки у них общие.
Вопросы и документация
Вопросы
Шлюз работает через HTTP-прокси?
Нет: шлюз ходит к серверу INFRAX напрямую и настройки прокси не читает, поэтому ему нужен прямой исходящий доступ. Сборки есть для Linux (amd64 и arm64) и Windows (x64); сборки для macOS нет.
Что будет, если машина со шлюзом выключится?
Площадка остаётся доступной, пока на связи хотя бы один из её шлюзов. Второй шлюз нужен и для замены машины: площадка, её узлы и закреплённые за адресами порты остаются на месте.
Что будет, если связь с площадкой пропадёт целиком?
Инцидент заводится один — на саму площадку: «Площадка … недоступна», а не по обращению на каждый узел. Узлы площадки помечаются отдельным значком «нет транспорта до площадки», а не сотней красных отметок. Когда связь вернётся, инцидент без исполнителя закроется сам, а в инцидент с исполнителем придёт сообщение о восстановлении.
Кейсы
Другие кейсы

Крупный сбой: от сигнала мониторинга до ответа всем заявителям
Три сервера одной сети перестают отвечать, сотрудники пишут в поддержку. Инциденты собираются в одну проблему, обращения добавляются в её состав, а заявители получают один ответ.
МониторингСервис-деск ITSMУдалённый доступ с записью PAMАналитика и отчётность BIРазобрать по шагам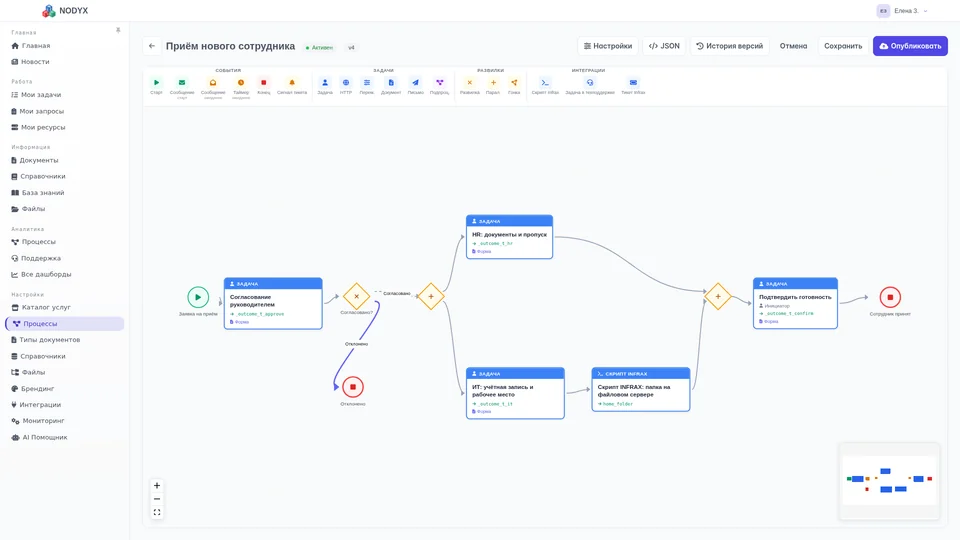
Новый сотрудник: одна заявка вместо писем в три отдела
Выход сотрудника оформляют одной заявкой на портале. HR, ИТ и скрипт на файловом сервере отрабатывают свои шаги, а учётная запись и ноутбук появляются в одном продукте.
Портал и процессы ESM · BPMАвтоматизация и бэкапСервис-деск ITSMВход и права IAM · SSOУчёт активов CMDB · ITAMРазобрать по шагам
Подрядчик на две недели: доступ по заявке и с записью сеансов
Подрядчик меняет коммутатор на складе. Работы ведутся в заявке, схема сети открыта ему на две недели, сеансы пишутся, а после работ доступ снимается одним действием.
Вход и права IAM · SSOУдалённый доступ с записью PAMСервис-деск ITSMЗнания и файлы KBРазобрать по шагам