
Задача · Доступ и безопасность
Вход и права (IAM, SSO): одна учётная запись и одни права на все задачи
Единый вход (SSO): сотрудники входят одной учётной записью во все разделы продукта и в ваши веб-приложения — паролем, доменной учётной записью, ключом безопасности, электронной подписью или через Госуслуги. Права на узлы, разделы и файлы — одни на весь продукт: их выдают лично или через группы и роли (RBAC), а в общем реестре видно, кому что открыто, кем и когда.

Что получаете
Вход и права — без отдельной системы
Учётные записи, группы, проекты и права общие для рабочего места ИТ, портала сотрудника и аналитики. В бесплатной Community Edition всё ниже работает сразу; в платной лицензии вход и права входят в ядро, а единый вход для ваших веб-приложений — модуль «Подключение сторонних приложений» (прайс-лист).
Один вход во все разделы
Рабочее место ИТ, портал сотрудника и аналитика — одна учётная запись и одна страница входа. Блокировка сразу закрывает открытые сеансы во всех разделах.
Ваши веб-приложения — за тем же входом
Приложение подключается по OpenID Connect или через встроенный прокси, который пускает к нему только вошедших. Для прокси приложение дорабатывать не нужно.
Десять способов входа и второй фактор (2FA/MFA)
Пароль, код на почту, домен, ключи FIDO2 и биометрия, электронная подпись, Госуслуги (ЕСИА), Сбер ID, Яндекс ID, VK ID, Telegram. Второй фактор — код из приложения, письмо или ключ безопасности.
Домен без ручной работы
Пользователи Active Directory и FreeIPA импортируются или заводятся при первом входе. Синхронизация по расписанию закрывает вход тем, кого отключили в домене.
Все права — в одном реестре
В общем реестре видно, кому и на что выдано право, кто и когда его выдал и пользовались ли им. Если у права задан срок, видно, сколько дней осталось, а по сроку право перестаёт действовать само.
«Смотреть как» с аудитом
Администратор открывает любой раздел глазами сотрудника, не зная его пароля. Всё, что он делает в этом режиме, пишется в журнал с пометкой, кто из администраторов это сделал.
Как это работает
На реальных экранах
Демонстрационный стенд INFRAX 2.0: вымышленная компания «Северный склад», её ИТ-служба и подрядчик «ИнтегроСервис». Окна нового приложения и нового домена открыты для кадра и не сохранялись.
Единый вход (SSO) — для всех разделов и ваших приложений
Рабочее место ИТ, портал и аналитика входят через одну страницу входа. Своё веб-приложение подключается так же: по OpenID Connect, если оно это умеет, или через встроенный прокси, который публикует приложение по HTTPS на своём порту и пропускает только вошедших. Приложению за прокси дорабатываться не нужно: данные о пользователе приходят в заголовках запроса.
- Маршруты: какой путь куда отправить и где требовать вход
- Оповещение приложения о начале и конце сеанса
- Лимит сеансов и блокировка экрана — по приложению

Способы входа и второй фактор — по каждому сотруднику
В карточке сотрудника на вкладке «Авторизация» включаются нужные способы входа; выключенный просто исчезает со страницы входа. Там же второй фактор делается обязательным, а вход по ключу FIDO2 или биометрии можно засчитать вторым фактором. Одноразовые коды из приложения (TOTP) генерируются на телефоне и не требуют интернета.
- Пароль, одноразовый код на почту, домен
- WebAuthn и FIDO2: Face ID, Touch ID, Windows Hello, USB-токены
- КриптоПро, Госуслуги, Сбер ID, Яндекс ID, VK ID, Telegram

Домен по LDAP: Active Directory и FreeIPA, синхронизация по расписанию
Сотрудники из домена входят своими доменными паролями. Учётную запись можно импортировать заранее или создавать при первом входе, а синхронизация забирает изменения примерно каждые 10 минут и раз в сутки проходит каталог целиком. Отключённого в домене или удалённого из него сотрудника система блокирует или только отмечает в журнале — как настроено; перенесённый за пределы области синхронизации вход сохраняет. Если контроллер домена недоступен, вход ни у кого не снимается.
- Области синхронизации — по подразделениям каталога (OU)
- «Проверить область» показывает, сколько записей попадёт, ничего не меняя
- Контроллер домена в филиале — через шлюз площадки

Все права — в одном реестре: кому, что, кем и до какого срока
Раздел «Доступы» собирает правила администратора, выдачи владельцев файлов и права через группы. По каждому видно, кому и на что оно выдано, кто выдал и пользовались ли им, а если заданы — основание и сколько дней осталось. Сверху — сводка: сколько прав истекает в ближайший месяц, сколько не использовались 90 дней, сколько запретов.
- Группировка по сотруднику, объекту, приложению или сроку
- Отзыв нескольких прав сразу — с обязательным основанием
- Итог по сотруднику — во вкладке «Доступ» его карточки

«Смотреть как» — глазами сотрудника
Когда сотрудник пишет «у меня не открывается», администратор нажимает «Смотреть как» в его карточке и открывает любой раздел с его меню и правами, не зная пароля. Пока режим включён, в шапке каждого раздела виден янтарный индикатор с обоими именами. Чужие сохранённые пароли и токены в этом режиме недоступны, а все действия пишутся в журнал с пометкой реального администратора.
- Доступно только администраторам раздела входа и прав
- Нельзя смотреть от лица другого администратора
- Выход — кнопкой «Вернуться к себе»

Кейсы
Кейсы с этой задачей
Типовые ситуации ИТ-службы: что происходит, как это решается в INFRAX по шагам и что в итоге получаете. Все кейсы — на странице «Кейсы».

Подрядчик на две недели: доступ по заявке и с записью сеансов
Подрядчик меняет коммутатор на складе. Работы ведутся в заявке, схема сети открыта ему на две недели, сеансы пишутся, а после работ доступ снимается одним действием.
Вход и права IAM · SSOУдалённый доступ с записью PAMСервис-деск ITSMЗнания и файлы KBРазобрать по шагам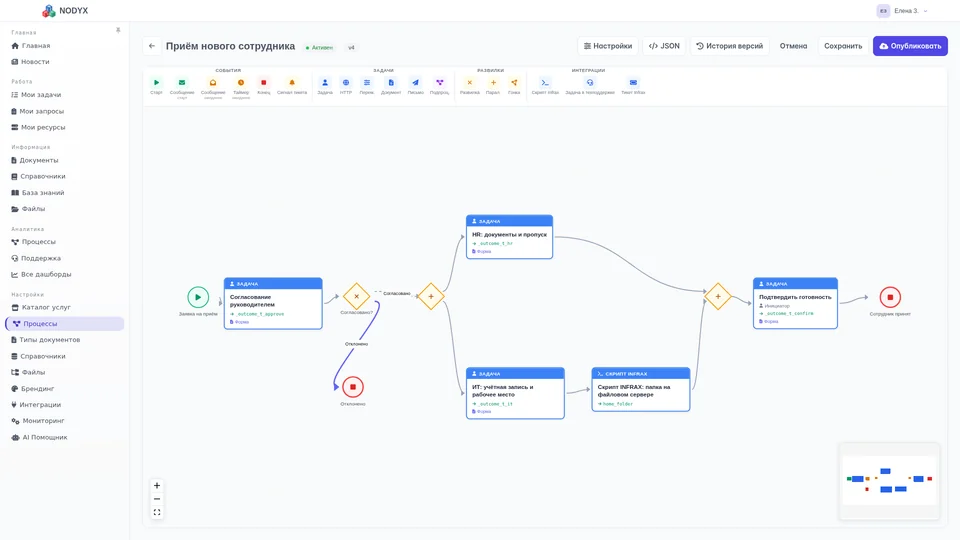
Новый сотрудник: одна заявка вместо писем в три отдела
Выход сотрудника оформляют одной заявкой на портале. HR, ИТ и скрипт на файловом сервере отрабатывают свои шаги, а учётная запись и ноутбук появляются в одном продукте.
Портал и процессы ESM · BPMАвтоматизация и бэкапСервис-деск ITSMВход и права IAM · SSOУчёт активов CMDB · ITAMРазобрать по шагам
Шифровальщик в пятницу вечером: остановить, вернуть данные, закрыть вход
В пятницу вечером шифровальщик из письма-приманки портит общую папку бухгалтерии. Дежурная останавливает порчу из инцидента с ИИ-помощником и возвращает папку из копии на другом сервере, а в понедельник журнал входов показывает, как украли пароль, и одного пароля для входа больше не хватает.
МониторингСервис-деск ITSMВход и права IAM · SSOАвтоматизация и бэкапУдалённый доступ с записью PAMАналитика и отчётность BIРазобрать по шагамВ том же продукте
С этой задачей уже работают
Соседние задачи не нужно покупать и подключать: они берут пользователей, группы и права отсюда.
Удалённый доступ с записью PAM
Право «Подключение» на узел выдаётся прямо в карточке узла, а учётные данные для подключения хранятся здесь и подставляются сами.
Страница задачиПоддержка пользователейСервис-деск ITSM
Линию поддержки можно собрать по группе пользователей, а основанием временного права указывают заявку — она видна у права в реестре доступов.
Страница задачиПоддержка пользователейПортал и процессы ESM · BPM
Сотрудник входит на портал той же учётной записью, а каталог услуг и разделы показываются по его правам.
Страница задачиПоддержка пользователейЗнания и файлы KB
Файлы и разделы открываются сотруднику или группе с уровнем и сроком — такие выдачи видны в общем реестре доступов.
Страница задачиИнфраструктураФилиалы
Контроллер домена в филиале используется для входа и синхронизации через шлюз площадки — отдельный канал до него не нужен.
Страница задачиКонтрольАналитика и отчётность BI
Готовые дашборды «Журнал действий» и «Сессии пользователей» строятся по данным входа и прав.
Страница задачи
Права на узел — в карточке узла
Правила хранятся в одном месте, а показываются там, где нужны: на вкладке «Доступ» узла видно, кому выдано право на нём и кому оно досталось от папки выше. Выдать и снять право можно здесь же, не переходя в другую систему.
Технические сведения
Для версии 2.0
- Способы входа
- Логин и пароль, код на почту, домен (AD, FreeIPA, OpenLDAP), WebAuthn и FIDO2, электронная подпись КриптоПро, Госуслуги (ЕСИА), Сбер ID, Яндекс ID, VK ID, Telegram
- Второй фактор
- TOTP (6 цифр, 30 секунд), код на почту, ключ WebAuthn; обязательность — для всех или по сотруднику
- Каталоги
- Active Directory и FreeIPA/OpenLDAP: импорт, создание при первом входе, синхронизация (изменения — примерно каждые 10 минут, полная — раз в сутки)
- Единый вход (SSO)
- OpenID Connect для разделов продукта и ваших приложений; прокси с публикацией по HTTPS и маршрутами
- Права
- Разрешения и запреты на разделы и объекты, лично и группам; срок и основание права видны в реестре; итоговые права сотрудника; реестр «Доступы»
- Проекты
- Разделение организаций и подразделений; администратор с правами только на свои проекты
- Аудит
- Журнал действий со сроком хранения в днях; события режима «Смотреть как» — с именем реального администратора
- Public API v1
- Пользователи, группы, проекты, доступ и журнал аудита
Вопросы
Частые вопросы
Учитываются ли в лицензии доменные пользователи и заявители?
Да: лимит пользователей считает все учётные записи, кроме служебных, — и ИТ-специалистов, и сотрудников, которые только подают заявки на портале. В Community Edition это 100 учётных записей, сверх лимита синхронизация с доменом новых не заводит. Заявитель, написавший письмом, учётной записи не получает и в лимит не входит.
Что будет, если контроллер домена недоступен?
Синхронизация в этом случае ни у кого не снимает вход — так же, если контроллер ответил не полностью. Учётная запись, которая лежит в домене за пределами выбранных областей синхронизации, вход тоже сохраняет, а расхождение попадает в журнал.
Видит ли администратор чужие пароли?
Нет. Сохранённые логины, пароли и токены приложений видит только их владелец; в режиме «Смотреть как» вместо них показывается заглушка, и выпустить токен от имени сотрудника нельзя.