
Задача · Инфраструктура
Филиалы без VPN и входящих портов: шлюз площадки работает изнутри сети филиала
В сети филиала ставится шлюз площадки — служба на Linux или Windows, которая сама держит исходящее соединение с сервером INFRAX. Через неё идут проверка доступности, сканирование подсетей, подключения к серверам и рабочим местам по протоколам удалённого доступа RDP, SSH и VNC, работа с агентами, скрипты и резервное копирование сетевых устройств. Узлы филиала видны в общем дереве, а одинаковые подсети в разных филиалах не конфликтуют.

Что получаете
Филиалы — без отдельной системы
Площадки работают сразу после установки INFRAX, вместе с мониторингом, доступом и учётом. В Community Edition они входят со всеми функциями, в платной лицензии это компонент «Мультиплощадочность» — калькулятор.
Без VPN и входящих портов
Шлюз сам подключается к серверу INFRAX и держит канал: на сетевом экране филиала входящие порты не открывают, сети не объединяют. Docker, веб-сервер и база данных на машине шлюза не нужны.
Работа рядом с узлом
Проверка доступности, сканирование подсетей, имена через DNS филиала, RDP, SSH, VNC, консоли и веб-интерфейсы устройств — всё выполняет шлюз изнутри сети площадки.
Одинаковые подсети не мешают
Узел опознаётся парой «площадка и адрес»: одна и та же 192.168.1.0/24 в десяти филиалах не создаёт конфликта, а имя dc-1 на разных площадках — разные машины.
Резервный шлюз
До четырёх шлюзов на площадку, основные и резервные. Когда ни один основной не может взять работу, её сам берёт следующий в очереди — без звонка в филиал.
Обновление с откатом
Шлюзы обновляются сами по уже открытому каналу. Новая версия сначала пробная, и если она не заработала, шлюз возвращается на прежнюю — ехать в филиал не нужно.
Один инцидент на площадку
Если связь со шлюзом пропала, заводится инцидент «Площадка … недоступна», а не по инциденту на каждый узел; узлы площадки помечаются отдельным значком.
Как это работает
На реальных экранах
Демонстрационный стенд INFRAX 2.0: вымышленная компания «Северный склад», офис в Москве и площадки «Склад Казань» и «Магазин Тверь» с настоящими шлюзами. Экраны — глазами инженера по инфраструктуре Павла Орлова.
Подключение площадки одним кодом
Площадка создаётся правым щелчком в дереве «Узлы сети»: название — и окно сразу выдаёт одноразовый код и установщик. Для Linux есть готовая команда, для Windows — установщик x64, а короткую ссылку можно отправить тому, кто стоит у сервера в филиале: доступ в INFRAX ему не нужен. Код действует 7 суток и рассчитан на одну установку; после запуска шлюз встаёт службой, и площадка сама переходит в статус «На связи».
- Linux amd64 и arm64 (systemd или OpenRC), Windows x64
- Код уже вшит в файл и в команду
- Для установки — root или администратор

Основной и резервные шлюзы
Следующие шлюзы подключаются кнопкой «Добавить шлюз» на вкладке «Шлюзы», и код можно сразу выдать под резервный. Основные шлюзы делят работу по кругу, а резервный подключён и обновляется наравне с ними, но поручения получает, только когда ни один основной не может. Можно задать и правило «держать в строю N шлюзов» — тогда место выбывшего сразу занимает лучший из резервных.
- До четырёх шлюзов, предел не настраивается
- Порядок вступления резервных задаётся
- Замена машины шлюза без потери узлов

Узлы филиала в общем дереве
Узел принадлежит ближайшей площадке вверх по дереву: перенесли его в папку площадки — и работу с ним выполняет её шлюз. Карточка, кнопки подключения и действия с агентом те же, что у узлов главного офиса, а поле «Площадка» показывает, через какую площадку идёт работа. Сети площадки сканирует её шлюз, поэтому чужие машины с такими же частными адресами в учёт не попадают.
- Отклик ping меряется рядом с узлом
- Агенты ставит, обновляет и удаляет шлюз
- SNMP-опрос устройств филиала — тоже через шлюз

Состояние площадки и вывод из эксплуатации
Карточка площадки показывает, на связи ли она, сколько в ней узлов и сетей, версию и платформу шлюза, время подключения и последней активности. Отозванная площадка больше не принимает шлюзы, но её узлы, история и обращения остаются, а содержимое переводится на другую площадку одной кнопкой. Права на площадку — это права на её узел в дереве: администратор одного филиала не получает власти над соседним.
- «На связи», «Ожидает подключения», «Не в сети», «Отозвана»
- Резервация портов к адресам площадки
- Перевод узлов и сетей между площадками

Вход по домену филиала (AD, LDAP)
Если контроллер домена Active Directory (AD) или другого LDAP-каталога стоит в филиале, в карточке LDAP-домена раздела входа и прав выбирают площадку — и проверка пароля при входе, и синхронизация пользователей идут через её шлюз. Отдельный канал до контроллера строить не нужно. Если площадка временно недоступна, синхронизация никого не блокирует и продолжит с того же места, когда связь вернётся.
- Адрес контроллера — IP-адрес внутри площадки
- Порт 389 или 636 — по флагу LDAPS
- Для LDAPS — сертификат удостоверяющего центра

Ограничения
Что важно знать заранее
Ограничения взяты из документации 2.0 — разделов «Площадки», «Шлюзы площадок» и «Работа с узлами площадки».
| Ограничение | Что делать |
|---|---|
| HTTP-прокси шлюз не поддерживает | Разрешить машине шлюза прямой исходящий доступ к серверу INFRAX |
| Сборки шлюза — Linux amd64 и arm64, Windows x64; сборки под macOS нет | Поставить шлюз на Linux-машину с systemd или OpenRC либо на Windows x64 в сети филиала |
| Не больше четырёх шлюзов на площадку; место занимают и выданные, но не использованные коды | Отменить лишний код или отозвать выбывший шлюз — место вернётся сразу |
| Пока ни один шлюз площадки не на связи, подключения к её узлам отклоняются, сканирование и операции с агентом не выполняются | Держать резервный шлюз на второй машине филиала |
| Площадку нельзя разместить внутри другой площадки: узел стоит только за одним шлюзом | Создавать площадки в папках основной площадки |
| Консоль виртуальной машины на другом хосте площадки, которого нет в дереве, через шлюз не открывается | Открыть консоль из карточки хоста ESXi или через vCenter на узле основной площадки |
| Для установки агента на Windows-узел площадки нужен TCP 445 от шлюза до узла и ресурсы C$ и ADMIN$ | Открыть порт внутри площадки или поставить агента вручную |
| Контроллер домена на площадке задаётся только IP-адресом, нестандартный порт не задать | Указать IP-адрес контроллера в сети филиала; для LDAPS заранее добавить сертификат удостоверяющего центра |
| Шлюз давно не обновлявшейся сборки может не уметь часть операций, а очень старая сборка сама не обновляется | Версию видно в карточке площадки; очень старую сборку обновляют повторным запуском установщика на машине шлюза, дальше шлюз обновляется сам |
Кейсы
Кейсы с этой задачей
Типовые ситуации: что происходит, как это решается в INFRAX по шагам и что в итоге получаете. Все кейсы — на странице «Кейсы».
В том же продукте
С этой задачей уже работают
Соседние задачи не нужно покупать и подключать: у них общие узлы, пользователи, права и заявки.
Мониторинг
Узлы и SNMP-устройства филиала опрашивает шлюз; пропала связь с площадкой — один инцидент, а не по инциденту на каждый узел.
Страница задачиДоступ и безопасностьУдалённый доступ с записью PAM
RDP, SSH, VNC и веб-интерфейсы узлов филиала открываются теми же кнопками через шлюз; запись сеансов работает по тем же правилам, что и в главном офисе.
Страница задачиДоступ и безопасностьВход и права IAM · SSO
Контроллер домена филиала используется для входа и синхронизации пользователей через шлюз площадки.
Страница задачиИнфраструктураАвтоматизация и бэкап
Скрипты на узлах филиала выполняются через агента, а резервное копирование сетевых устройств подключается к ним через шлюз.
Страница задачиИнфраструктураУчёт активов CMDB · ITAM
Узлы филиала попадают в учёт активов так же, как узлы главного офиса.
Страница задачи
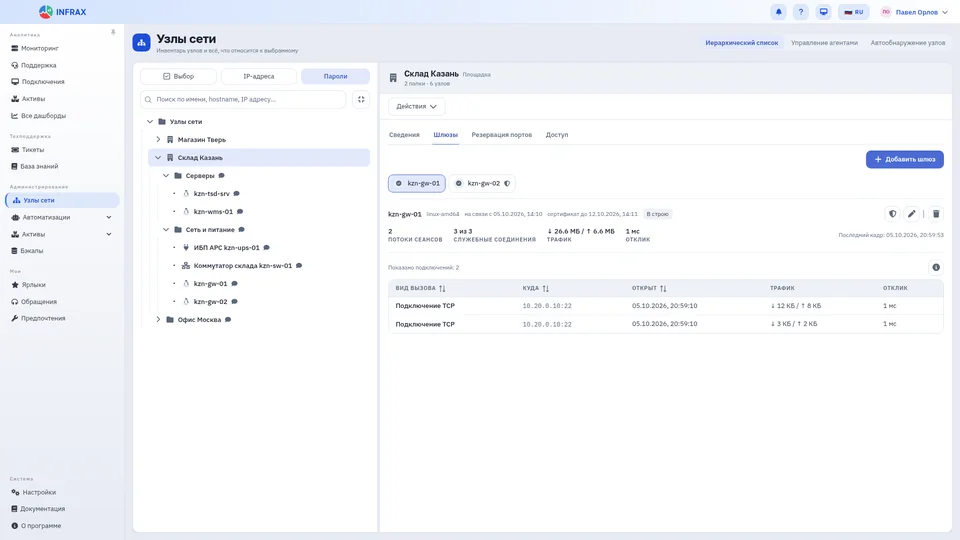
Видно, что шлюз делает прямо сейчас
У каждого шлюза на вкладке «Шлюзы» — роль, платформа, срок сертификата, потоки сеансов, служебные соединения и отклик, а в таблице — подключения, которые идут через него. Это и сеансы инженеров, и фоновый опрос устройств: на кадре шлюз склада опрашивает по SNMP два устройства в сети филиала.
Технические сведения
Для версии 2.0
- Шлюз
- Служба на машине филиала: Linux amd64 и arm64 (systemd или OpenRC), Windows x64
- Сеть
- Только исходящее соединение на адрес сервера INFRAX, обычно порт 443; входящие порты не нужны, HTTP-прокси не поддерживается
- Подключение
- Одноразовый код на 7 суток, готовая команда для Linux, установщик для Windows, короткая ссылка на страницу установки
- Отказоустойчивость
- До 4 шлюзов на площадку, основные и резервные; режим «держать в строю N шлюзов»
- Обновление
- Автоматическое: пробная версия и откат при сбое; отключить нельзя
- Через шлюз
- Ping, сканирование подсетей, DNS площадки, RDP, SSH, VNC, консоли, веб-интерфейсы, агенты, скрипты, резервное копирование сетевых устройств, вход по LDAP-домену
- Права
- Права на узел площадки в дереве; отдельного права «управление площадками» нет
Вопросы
Частые вопросы
Что нужно открыть на сетевом экране филиала?
Только исходящее подключение с машины шлюза на адрес сервера INFRAX — порт указан в окне подключения, обычно это 443. Входящие порты в филиале открывать не нужно: сервер INFRAX никогда не подключается к площадке первым. Через HTTP-прокси шлюз не работает — нужен прямой выход.
Что будет, если шлюз в филиале выключится?
Если у площадки на связи есть другой шлюз — основной или резервный, — работу сам берёт он. Если на связи не осталось ни одного шлюза, узлы площадки помечаются отдельным значком, подключения к ним отклоняются, а в сервис-деске появляется один инцидент «Площадка … недоступна»; после восстановления связи инцидент без исполнителя закрывается сам.
В филиалах одинаковые подсети — придётся перенумеровывать?
Нет. Узел опознаётся парой «площадка и адрес», поэтому 192.168.1.0/24 может быть в каждом филиале. Сеть заводится сразу на своей площадке, и сканирует её шлюз этой площадки.
Кто в филиале ставит шлюз и нужен ли ему доступ в INFRAX?
Достаточно человека с правами администратора на машине филиала: ему отправляют короткую ссылку или готовую команду, код подключения в них уже вшит. Входить в INFRAX ему не нужно. Если за 7 суток установщик так и не запустили, код перестаёт действовать, и площадку создают заново.